Настроить шифрование паролей в учётных записях
Вы можете хранить пароли учётных записей в зашифрованном виде, чтобы защитить их от злоумышленников.
-
Создайте пустой файл .json. Настройте права на чтение и запись файла, чтобы ядро биллинга (LBcore) могло его менять. Сохраните файл в директории на том же сервере, где установлен LBcore.
-
Задайте путь к файлу:
- либо в опции vg_pass_encryption_keys_path,
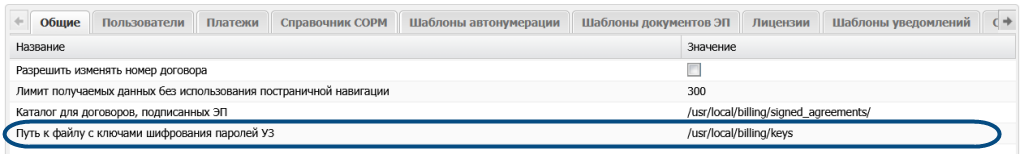
- либо в административном интерфейсе LANBilling: перейдите в раздел «Настройки» — «Параметры». На вкладке «Общие» укажите путь в поле «Путь к файлу с ключами шифрования паролей УЗ».
-
Перезапустите LBcore:
systemctl restart lbcore``
После этого система будет применять шифрование к паролям учётных записей. Редактировать зашифрованные пароли нельзя, только устанавливать новые.
Проверьте настройки ролей и убедитесь, что сотрудникам, работающим LANBilling назначены те роли, которые дают нужный уровень доступа к зашифрованным паролям. За это отвечает «правило доступа к паролям» в блоке «Менеджеры» — если установлен флаг «Чтение», сотруднику будут видны пароли в учётных записях. Если флаг снят, пароли будут скрыты от сотрудника с этой ролью.
Есть вопросы по документации? Пожалуйста, напишите их