Создать роль
Роль в LANBilling — набор возможностей и ограничений для ваших сотрудников. От настроек роли зависит:
- какие участки системы будут доступны сотрудникам с этой ролью,
- какие объекты в системе они смогут просматривать, создавать, редактировать и удалять.
Например, можно разрешить просматривать и создавать учётные записи, но запретить их удалять.
-
Перейдите в раздел «Настройки» — «Менеджеры».
-
Перейдите на вкладку «Роли».
-
Нажмите «Добавить роль».
-
Введите название и описание роли.
Далее настройте роль:
Задать правила доступа к участкам системы
В настройках все правила доступа разбиты на несколько групп — они соответствуют разделам в главном меню административного интерфейса. Например, «Пользователи», «HelpDesk» и т.д.
Для каждого участка выделено несколько правил, которые позволяют гибко настраивать доступ. Например, вы хотите, чтобы обладатель роли:
- мог просматривать заявки в разделе «HelpDesk», но не мог их создавать и менять — в строке «Правило доступа к заявкам HelpDesk» установите флаг в колонке «Чтение»,
- не видел настройки этого раздела и не мог их менять — в строке «Правило доступа к опциям HelpDesk» снимите все отметки.
Участки системы в настройках роли
- Helpdesk — работа с инцидентами и заявками абонентов
- правило доступа к helpdesk
- правило доступа к заявкам в helpdesk
- правило доступа к настройкам широковещательных сообщений
- правило доступа к группам ответственных менеджеров
- Inventory — работа с оборудованием
- правило доступа к функционалу инвентаря
- правило доступа к настройкам клиентского оборудования
- Агенты — работа с агентами
- правило доступа к настройкам агентов
- правило доступа к атрибутам агентов
- Активные сессии — работа с активными сессиями
- правило доступа к функционалу активных сессий
- Группы учётных записей — работа с группами учётных записей
- правило доступа к группам учётных записей
- Доставщики счетов
- правило доступа к функционалу доставщиков
- КЛАДР
- правило доступа к функционалу классификатора адресов (КЛАДР)
- Каталоги — работа с каталогами услуг
- правило доступа к функционалу каталогов
- Менеджеры — работа с менеджерами
- правило доступа к настройке менеджеров
- управление ролями менеджеров
- правило доступа к паролям
- правило доступа к закрытию периода
- правило доступа к настройкам 2FA
- правило доступа к настройкам шифрования
- Наборы карт оплаты — работа с картами оплаты
- правило доступа к набору платёжных карт
- правило доступа к платёжным картам
- Опции — работа с настройками системы
- правило доступа к общим опциям системы
- правило доступа к настройкам календаря
- правило доступа к настройкам валют
- правило доступа к опциям документов
- правило доступа к опциям хостов
- правило доступа к настройкам платёжных систем
- правило доступа к справочнику СОРМ
- правило доступа к настройкам внешних модулей
- Отчёты — работа с отчётами
- правило доступа к функционалу генерации и просмотра отчётов
- Пакеты минут
- правило доступа к пакетам минут
- Пакеты услуг
- правило доступа к пользовательским пакетам
- Перерасчёт — работа с перерасчётом списаний
- правило доступа к функционалу перерасчёта
- Платежи — работа с платежами
- правило доступа к подсистеме платежей
- правило доступа к реестрам платежей
- правило доступа к обещанным платежам
- Подарки
- правило доступа к подаркам
- Пользователи — работа с пользователями
- правило доступа к параметрам пользователей
- правило доступа к параметрам договоров
- правило доступа к учётным записям
- правило доступа к группам договоров
- правило доступа к функционалу групп пользователей
- правило доступа к параметрам операторов
- правило доступа к дополнительным полям договоров, пользователей и учётных записей
- правило доступа к кредиту договора
- правило доступа к переносу учётных записей
- правило доступа к сетевым идентификаторам в учётных записях ШПД
- правило доступа к телефонным номерам в учётной записи телефонии
- правило доступа к экспорту пользователей, договоров и учётных записей
- правило доступа к персональным данным пользователей
- Продажи
- правило доступа к функционалу продаж
- правило доступа к словарю продаж
- Роли — работа с ролями
- управление набором ролей
- управление правилами ролей
- управление списком тарифов для роли
- управление группами пользователей для роли
- Скидки — работа со скидками
- правило доступа к матрицам скидок
- Статистика — работа со статистикой
- правило доступа к данным статистики
- правило доступа к истории действий
- правило доступа к истории аутентификации
- правило доступа к статистике интернет-соединений
- правило доступа к статистике телефонии
- правило доступа к статистике сервисов
- Тарифы — работа с тарифами
- правило доступа к функционалу тарифов
- правило доступа к группам тарифов
- Услуги — работа с услугами
- правило доступа к функционалу услуг
- Финансовая отчётность — работа с инструментами финансовой отчётности
- правило доступа к функционалу генерации и просмотра финансовых документов
Если нажать название группы, во всех правилах проставятся все отметки.

Когда настроите нужные уровни доступа для всех правил, нажмите «Сохранить».

Указать группы тарифов, с которыми сможет работать обладатель роли
Предварительно создайте группы тарифов и распределите тарифы по ним.
Чтобы указать в настройках роли доступные группы тарифов, выполните следующие шаги.
-
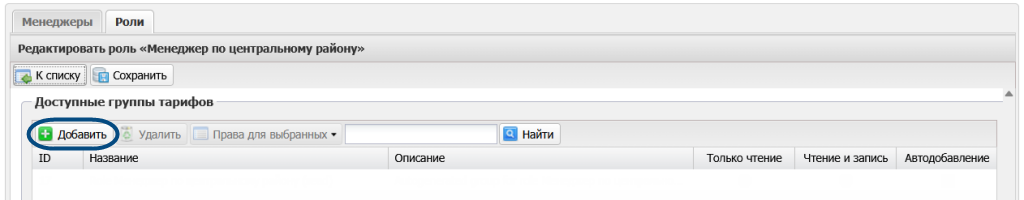
В блоке «Доступные группы тарифов» нажмите «Добавить».
-
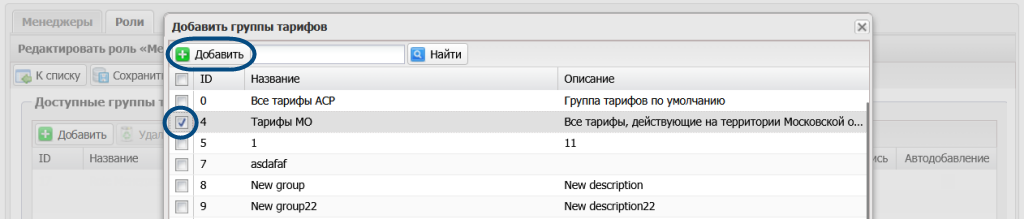
Выберите группы и нажмите «Добавить».
-
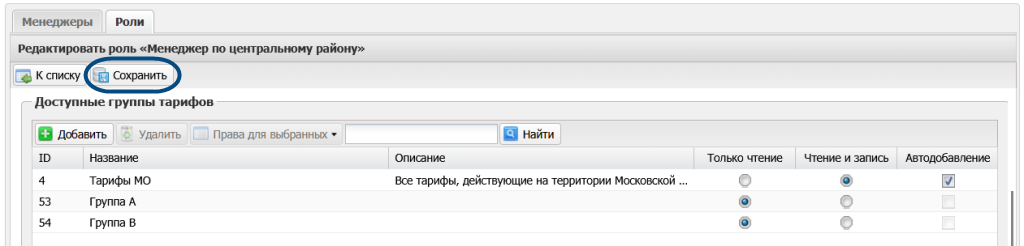
Для каждой группы укажите уровень доступа:
- «Чтение» — можно просматривать тарифы, но нельзя изменять или удалять, а также создавать новые.
- «Чтение/запись» — полный доступ к тарифам, входящим в эту группу. Обладатель роли сможет посмотреть, изменить и удалить тариф.
-
Для групп с правами «Чтение/запись» можно установить флаг «Автодобавление». Когда менеджер с этой ролью будет создавать тариф, система автоматически добавит его в соответствующую группу.
-
Нажмите «Сохранить».
Указать группы пользователей, с которыми сможет работать обладатель роли
-
В блоке «Доступные группы пользователей» нажмите «Добавить».
-
Выберите группы и нажмите «Добавить».
-
Для каждого тарифа укажите уровень доступа:
- «Чтение» — можно просматривать группу, но нельзя изменять или удалять, а также создавать новые.
- «Чтение/запись» — полный доступ к группе. Обладатель роли сможет посмотреть, изменить и удалить группу пользователей.
-
Для групп с правами «Чтение/запись» можно установить флаг «Автодобавление». Когда менеджер с этой ролью будет создавать абонента, система автоматически добавит его в группу пользователей.
-
Нажмите «Сохранить».